

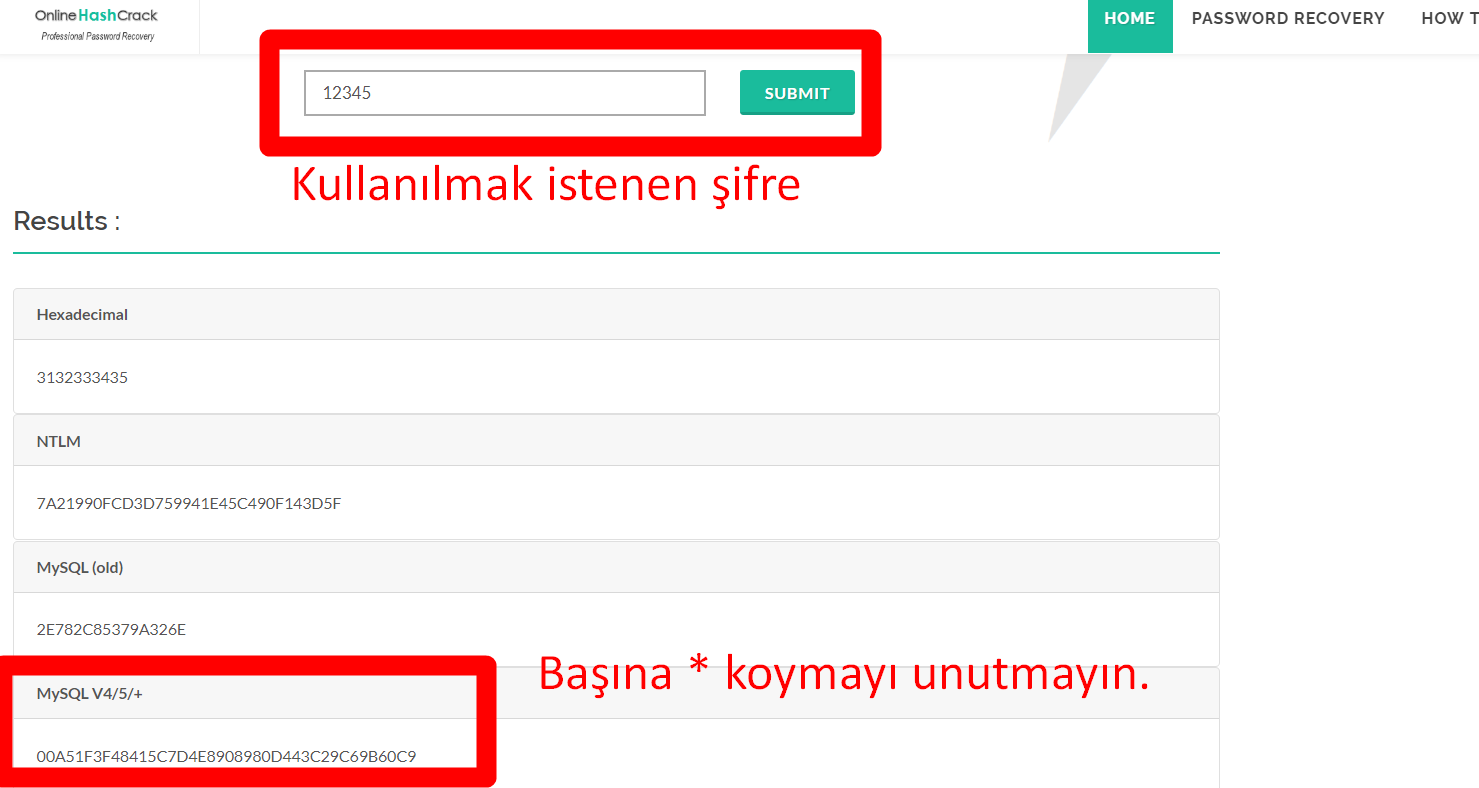
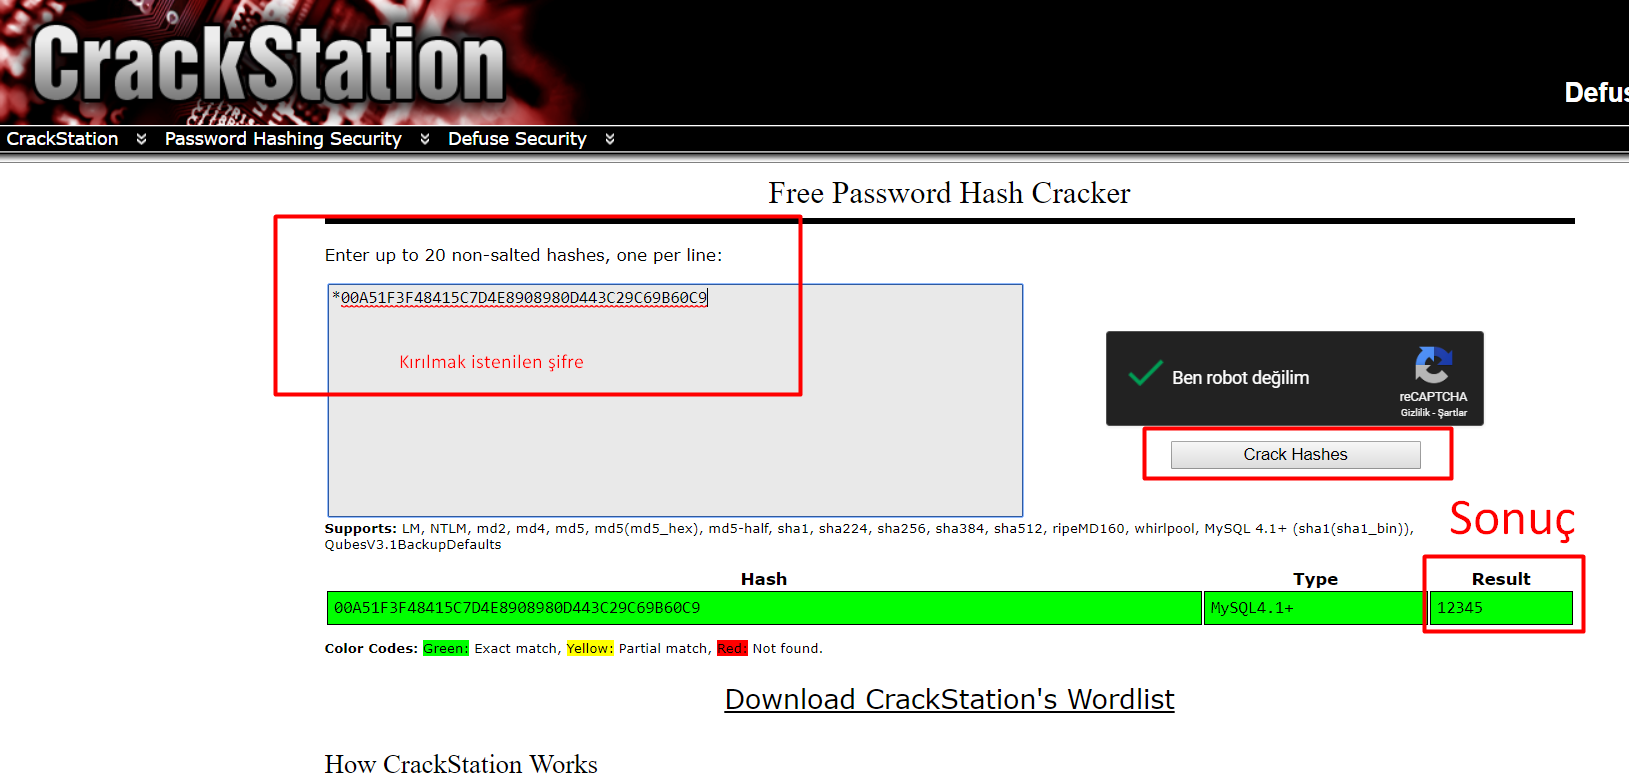
Forumda olmadığı için ekleme gereği duydum. Mysql'ın kendine has şifreleme tekniği ile saklanmış şifreleri MD5 ile açan üstün zekalar kullanmayabilir.
Metin2 Sunucularında MySQL Kullanımı: Güvenli Şifre Oluşturma ve Güvenlik Açıklarına Karşı Bilinçli Yaklaşım
Metin2 sunucularında veritabanı güvenliği, özellikle MySQL/MariaDB tabanlı yapılar için kritik öneme sahiptir. Bu yazıda, Metin2 geliştiricilerinin dikkat etmesi gereken güvenlik yöntemlerinden biri olan 'şifre oluşturma' ve 'şifre kırma' tekniklerine değineceğiz. Hedefimiz, hem güçlü şifreler üretmeyi hem de bu şifrelerin nasıl tehlikeye atılabileceği konusunda farkındalık yaratmaktır.
MySQL ile Güvenli Şifre Oluşturma Yöntemleri
Metin2 sunucularında MySQL kullanılırken, hesap şifreleri gibi hassas verilerin korunması için güçlü şifreleme algoritmaları kullanılmalıdır. Öncelikle kullanıcı şifrelerinin doğrudan veritabanına plaintext olarak kaydedilmemesi gerekir. Bunun için yaygın olarak SHA2, bcrypt veya argon2 gibi hash fonksiyonları tercih edilir.
SHA2 örnek kullanımı:
Not: Salt (tuz) eklemek, hash kırma saldırılarını zorlaştırır. Bu nedenle salt değerlerinin rastgele ve benzersiz olması önemlidir.
SQL Injection ve Güvenlik Açıkları
Metin2 geliştiricileri, özellikle custom scriptler yazarken SQL injection gibi açıklara karşı dikkatli olmalıdır. Örneğin, dinamik sorgularda kullanıcıdan gelen veriler doğrudan sorguya entegre edilirse, saldırganlar bu yolla şifreleri çalabilir veya veritabanına zarar verebilirler.
Örnek SQL Inject saldırısı:
Yukarıdaki sorgu, tüm kullanıcı verilerine erişim sağlayabilir.
Metin2 Veritabanında Şifre Kırma Yöntemleri
Güvenlik açıklarından yararlanarak şifre kırma işlemleri, genellikle test ortamlarında veya ethical hacking kapsamında yapılır. Gerçek sunucularda bu tür işlemler yasa dışıdır. Ancak geliştiricilerin bilgi sahibi olması için bazı tekniklerden bahsedelim:
- Hash karşılaştırma saldırıları
- Rainbow table kullanımı
- Brute force denemeleri
Rainbow Table Örneği: Hashlenmiş şifrelerin önceden hesaplanmış tablolardan eşleştirilmesiyle gerçekleştirilir. Bu nedenle salt değerlerinin kullanılması bu tür saldırılara karşı koruma sağlar.
Veritabanı Optimizasyonu ve Güvenlik Önerileri
Metin2 veritabanı performansı ve güvenliği için öneriler:
- Düzenli yedek alma (backup):
- Kullanıcı izinlerini sınırlama (örneğin SELECT, INSERT, UPDATE yetkilerini ayırma)
- Stored procedure ve trigger kullanımı ile otomatik kontroller sağlama
- item_proto, mob_proto gibi tabloların erişim kontrolünü sağlama
Sonuç
Metin2 geliştiricileri, sunucularının veritabanı güvenliğini sağlamlaştırmak için güçlü şifreleme yöntemleri kullanmalı ve potansiyel güvenlik açıklarına karşı sürekli tetikte olmalıdır. Güvenlik sadece şifrelerle sınırlı değildir; veritabanı erişimi, sorgu doğruluğu ve sunucu yapılandırması da dahil olmak üzere birçok unsuru içerir. Metin2Lobby olarak, bu konularda bilgi paylaşımlarına devam edeceğiz.
Using MySQL in Metin2 Servers: Secure Password Generation and Conscious Approach Against Security Vulnerabilities
Database security is critical for Metin2 servers, especially those based on MySQL/MariaDB structures. In this article, we will discuss security techniques such as 'password generation' and 'password cracking' that Metin2 developers should pay attention to. Our goal is to raise awareness about generating strong passwords and understanding how these passwords can be compromised.
Secure Password Generation Methods with MySQL
When using MySQL in Metin2 servers, sensitive data like account passwords must be protected using strong encryption algorithms. First and foremost, user passwords should never be stored directly into the database in plaintext. Instead, common hashing functions such as SHA2, bcrypt, or argon2 are preferred.
Example usage of SHA2:
Note: Adding salt makes password cracking attempts harder. Therefore, salt values should be random and unique.
SQL Injection and Security Vulnerabilities
Metin2 developers must be cautious about vulnerabilities like SQL injection, especially when writing custom scripts. For example, if user inputs are directly integrated into dynamic queries, attackers may use this method to steal passwords or damage the database.
Example of an SQL injection attack:
The above query could grant access to all user data.
Password Cracking Techniques in Metin2 Database
Password cracking using security vulnerabilities is typically done in test environments or within ethical hacking frameworks. Such operations are illegal on live servers. However, here are some techniques developers should know:
- Hash comparison attacks
- Rainbow table usage
- Brute force attempts
Rainbow Table Example: Achieved by matching hashed passwords from precomputed tables. Therefore, using salt values provides protection against such attacks.
Database Optimization and Security Recommendations
Recommendations for Metin2 database performance and security:
- Regular backups:
- Limiting user permissions (e.g., separating SELECT, INSERT, UPDATE rights)
- Implementing automatic checks using stored procedures and triggers
- Securing access to tables such as item_proto and mob_proto
Conclusion
Metin2 developers should use strong encryption methods to strengthen their server database security and remain vigilant against potential vulnerabilities. Security is not limited to passwords; it encompasses many factors including database access, query accuracy, and server configuration. At Metin2Lobby, we will continue sharing knowledge on these topics.
Ziyaretçiler için gizlenmiş link,görmek için üye olmalısınız!
Giriş yap veya üye ol.
Ziyaretçiler için gizlenmiş link,görmek için üye olmalısınız!
Giriş yap veya üye ol.
Ziyaretçiler için gizlenmiş link,görmek için üye olmalısınız!
Giriş yap veya üye ol.
Metin2 Sunucularında MySQL Kullanımı: Güvenli Şifre Oluşturma ve Güvenlik Açıklarına Karşı Bilinçli Yaklaşım
Metin2 sunucularında veritabanı güvenliği, özellikle MySQL/MariaDB tabanlı yapılar için kritik öneme sahiptir. Bu yazıda, Metin2 geliştiricilerinin dikkat etmesi gereken güvenlik yöntemlerinden biri olan 'şifre oluşturma' ve 'şifre kırma' tekniklerine değineceğiz. Hedefimiz, hem güçlü şifreler üretmeyi hem de bu şifrelerin nasıl tehlikeye atılabileceği konusunda farkındalık yaratmaktır.
MySQL ile Güvenli Şifre Oluşturma Yöntemleri
Metin2 sunucularında MySQL kullanılırken, hesap şifreleri gibi hassas verilerin korunması için güçlü şifreleme algoritmaları kullanılmalıdır. Öncelikle kullanıcı şifrelerinin doğrudan veritabanına plaintext olarak kaydedilmemesi gerekir. Bunun için yaygın olarak SHA2, bcrypt veya argon2 gibi hash fonksiyonları tercih edilir.
SHA2 örnek kullanımı:
Kod:
UPDATE account SET password = SHA2('yeni_sifre', 256) WHERE id = 1;Not: Salt (tuz) eklemek, hash kırma saldırılarını zorlaştırır. Bu nedenle salt değerlerinin rastgele ve benzersiz olması önemlidir.
SQL Injection ve Güvenlik Açıkları
Metin2 geliştiricileri, özellikle custom scriptler yazarken SQL injection gibi açıklara karşı dikkatli olmalıdır. Örneğin, dinamik sorgularda kullanıcıdan gelen veriler doğrudan sorguya entegre edilirse, saldırganlar bu yolla şifreleri çalabilir veya veritabanına zarar verebilirler.
Örnek SQL Inject saldırısı:
Kod:
SELECT * FROM account WHERE login='admin' AND password='1234' OR '1'='1';Yukarıdaki sorgu, tüm kullanıcı verilerine erişim sağlayabilir.
Metin2 Veritabanında Şifre Kırma Yöntemleri
Güvenlik açıklarından yararlanarak şifre kırma işlemleri, genellikle test ortamlarında veya ethical hacking kapsamında yapılır. Gerçek sunucularda bu tür işlemler yasa dışıdır. Ancak geliştiricilerin bilgi sahibi olması için bazı tekniklerden bahsedelim:
- Hash karşılaştırma saldırıları
- Rainbow table kullanımı
- Brute force denemeleri
Rainbow Table Örneği: Hashlenmiş şifrelerin önceden hesaplanmış tablolardan eşleştirilmesiyle gerçekleştirilir. Bu nedenle salt değerlerinin kullanılması bu tür saldırılara karşı koruma sağlar.
Veritabanı Optimizasyonu ve Güvenlik Önerileri
Metin2 veritabanı performansı ve güvenliği için öneriler:
- Düzenli yedek alma (backup):
Kod:
mysqldump -u root -p metin2db > backup.sql- Kullanıcı izinlerini sınırlama (örneğin SELECT, INSERT, UPDATE yetkilerini ayırma)
- Stored procedure ve trigger kullanımı ile otomatik kontroller sağlama
- item_proto, mob_proto gibi tabloların erişim kontrolünü sağlama
Sonuç
Metin2 geliştiricileri, sunucularının veritabanı güvenliğini sağlamlaştırmak için güçlü şifreleme yöntemleri kullanmalı ve potansiyel güvenlik açıklarına karşı sürekli tetikte olmalıdır. Güvenlik sadece şifrelerle sınırlı değildir; veritabanı erişimi, sorgu doğruluğu ve sunucu yapılandırması da dahil olmak üzere birçok unsuru içerir. Metin2Lobby olarak, bu konularda bilgi paylaşımlarına devam edeceğiz.
Using MySQL in Metin2 Servers: Secure Password Generation and Conscious Approach Against Security Vulnerabilities
Database security is critical for Metin2 servers, especially those based on MySQL/MariaDB structures. In this article, we will discuss security techniques such as 'password generation' and 'password cracking' that Metin2 developers should pay attention to. Our goal is to raise awareness about generating strong passwords and understanding how these passwords can be compromised.
Secure Password Generation Methods with MySQL
When using MySQL in Metin2 servers, sensitive data like account passwords must be protected using strong encryption algorithms. First and foremost, user passwords should never be stored directly into the database in plaintext. Instead, common hashing functions such as SHA2, bcrypt, or argon2 are preferred.
Example usage of SHA2:
Kod:
UPDATE account SET password = SHA2('new_password', 256) WHERE id = 1;Note: Adding salt makes password cracking attempts harder. Therefore, salt values should be random and unique.
SQL Injection and Security Vulnerabilities
Metin2 developers must be cautious about vulnerabilities like SQL injection, especially when writing custom scripts. For example, if user inputs are directly integrated into dynamic queries, attackers may use this method to steal passwords or damage the database.
Example of an SQL injection attack:
Kod:
SELECT * FROM account WHERE login='admin' AND password='1234' OR '1'='1';The above query could grant access to all user data.
Password Cracking Techniques in Metin2 Database
Password cracking using security vulnerabilities is typically done in test environments or within ethical hacking frameworks. Such operations are illegal on live servers. However, here are some techniques developers should know:
- Hash comparison attacks
- Rainbow table usage
- Brute force attempts
Rainbow Table Example: Achieved by matching hashed passwords from precomputed tables. Therefore, using salt values provides protection against such attacks.
Database Optimization and Security Recommendations
Recommendations for Metin2 database performance and security:
- Regular backups:
Kod:
mysqldump -u root -p metin2db > backup.sql- Limiting user permissions (e.g., separating SELECT, INSERT, UPDATE rights)
- Implementing automatic checks using stored procedures and triggers
- Securing access to tables such as item_proto and mob_proto
Conclusion
Metin2 developers should use strong encryption methods to strengthen their server database security and remain vigilant against potential vulnerabilities. Security is not limited to passwords; it encompasses many factors including database access, query accuracy, and server configuration. At Metin2Lobby, we will continue sharing knowledge on these topics.
